網站完成弱點掃描後,會得到一份列滿漏洞名稱、風險等級與技術細節的報告。第一次看到報告的人,常常不知道該從哪裡開始:每一項都要修嗎?哪些最急迫?報告裡的英文欄位又代表什麼?
本文以弱點掃描工具 Acunetix 為例(該產品已於 2026 年 9 月更名為 Invicti Web + API),說明報告中的風險等級、每項漏洞提供的資訊、常見的報告類型,以及拿到報告後的處理順序。
什麼是弱點掃描?
弱點掃描是使用自動化工具,模擬常見的攻擊手法檢測網站,找出可能被利用的安全漏洞,例如 SQL Injection、XSS、設定錯誤或過時的套件。弱點掃描可以定期執行,在攻擊者發現之前先找出問題。
SQL Injection 與 XSS 的原理,可以參考網站被駭的常見原因:SQL Injection、XSS。
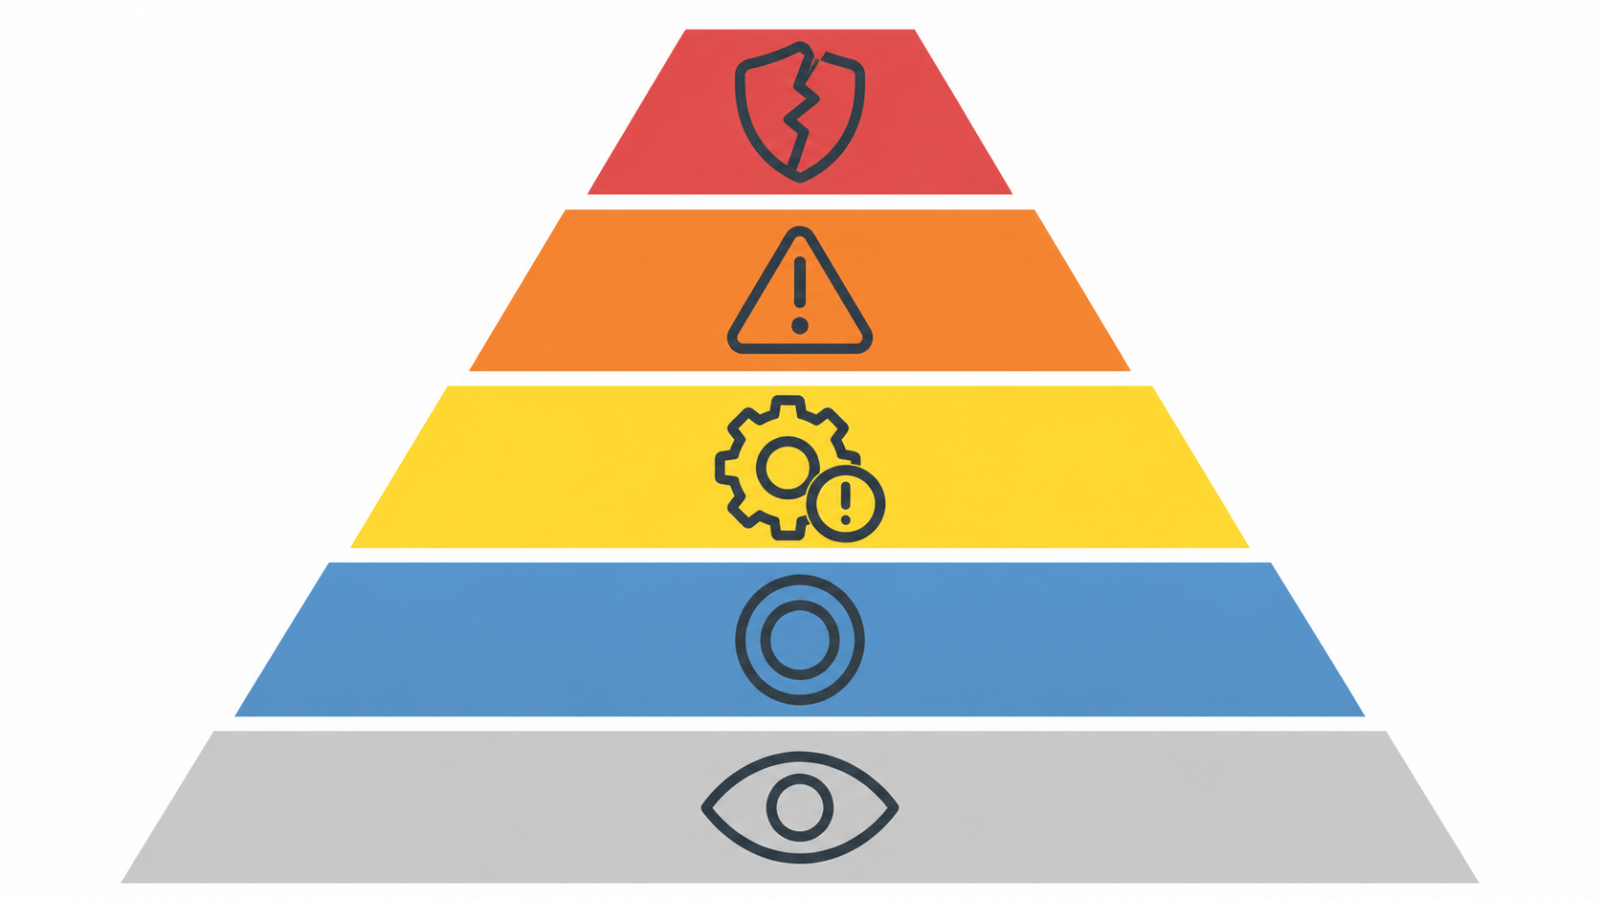
Acunetix 報告的風險等級
Acunetix 依照漏洞可能造成的影響,將檢測結果分為以下等級:
Acunetix 弱點掃描的風險等級與處理建議
| 等級 |
代表意義 |
處理建議 |
| 嚴重(Critical) |
攻擊者可能在網站或伺服器上執行程式,或存取敏感資料 |
最優先處理,立即修補 |
| 高(High) |
攻擊者可能存取網站的資源與資料,例如登入狀態等資訊 |
優先處理 |
| 中(Medium) |
多半來自設定錯誤或防護不足,可能洩漏敏感資訊,但通常需要特定條件才能被利用 |
應安排修補 |
| 低(Low) |
例如資訊洩漏、設定錯誤或缺少部分安全措施,單獨存在時影響有限 |
依網站情況與業務影響評估是否修補 |
| 資訊(Informational) |
揭露網站使用的技術與架構等資訊 |
通常不需要處理,但建議人工檢視,減少不必要的資訊揭露 |
低風險項目單獨看影響不大,但可能和其他問題組合利用,因此不建議直接忽略,而是依網站的實際情況判斷。
每一項漏洞會提供哪些資訊?
點開報告中的單一漏洞,通常會看到以下內容:
- 網址與參數:漏洞出現在哪個頁面,以及哪個輸入欄位或參數。
- 漏洞說明:這是什麼類型的漏洞。
- 攻擊細節與 HTTP 請求、回應:掃描工具送出的檢測內容與網站的回應,開發人員可以用來重現與確認問題。
- 影響:如果漏洞被利用,可能對網站造成什麼影響。
- 修正方式:建議的修補方向。
- 分類:漏洞對應的 CWE 編號與 CVSS 分數,方便對照國際的漏洞分類與嚴重程度評分。
- 參考資料:延伸閱讀的外部連結。
對管理者來說,先看「網址」「影響」與「風險等級」就能掌握狀況;「攻擊細節」「HTTP 請求與回應」與「修正方式」則是交給開發人員修補時的重要資訊。
常見的報告類型
同一次掃描,可以依閱讀對象產生不同的報告:
- 摘要報告(Executive Summary):依風險等級統計漏洞數量,適合主管快速了解網站整體的安全狀況。
- 開發人員報告(Developer):列出修補漏洞所需的技術細節與修正建議,適合交給開發團隊。
- 受影響項目報告(Affected Items):列出發現漏洞的檔案與位置。
- 掃描比較報告(Scan Comparison):比較同一網站的兩次掃描結果,可以用來確認修補後漏洞是否已經消失。
- 合規報告:依 ISO 27001、PCI DSS、OWASP Top 10 等標準整理檢測結果,此功能只有部分版本提供。
拿到報告後的 5 個處理步驟
- 依風險等級排序。從嚴重與高風險的項目開始處理,再處理中風險。
- 確認是否為誤判。掃描工具是自動判斷,部分結果可能需要人工確認。開發人員可以利用報告中的攻擊細節與 HTTP 請求重現問題。
- 依修正建議修補。從程式根本解決問題,例如改用參數化查詢、對輸出內容進行編碼,而不是只擋下特定的輸入內容。
- 重新掃描驗證。修補完成後再次掃描,並透過掃描比較報告確認漏洞已經消失,也沒有產生新的問題。
- 評估低風險與資訊項目。依網站情況決定是否調整,例如隱藏不必要的伺服器版本資訊。
弱點掃描的限制
弱點掃描是網站資安的重要工具,但也有它的限制:
- 主要找出已知類型的漏洞:商業邏輯錯誤、權限設計不當等問題,自動化工具不一定能發現。
- 反映的是掃描當下的狀態:網站改版、新增功能或套件更新後,需要重新掃描。
- 不能取代安全的開發方式:最根本的防護,仍然是在開發階段就做好資安設計。
優吉兒的弱點掃描與修補
優吉兒的 Acunetix 弱點掃描檢測服務,以高風險以上與中、低風險漏洞皆為 0 為目標。掃描後由工程師依報告逐項確認與修補,再重新掃描驗證。更多說明可以參考我們的網站弱點掃描服務介紹。
常見問題
報告中的低風險漏洞,一定要修補嗎?
不一定。低風險項目單獨存在時影響有限,可以依網站的實際情況與業務影響評估。但部分低風險問題可能和其他漏洞組合利用,建議不要直接忽略。
弱點掃描會影響網站的運作嗎?
可能會。掃描工具會自動送出表單並嘗試各種輸入內容,可能新增、修改或刪除網站上的資料,表單的通知信也可能被大量寄出;大量的檢測請求也可能讓網站變慢。Acunetix 官方建議掃描前先做好備份,並盡量對測試環境進行掃描。
弱點掃描和滲透測試有什麼不同?
弱點掃描是使用自動化工具,大範圍檢測已知類型的漏洞;滲透測試則由資安人員以人工方式,模擬攻擊者的思考深入測試,可以發現自動化工具不容易找到的問題。兩者可以互相搭配。
掃描報告沒有發現漏洞,就代表網站很安全嗎?
代表在掃描當下,沒有檢測到工具能辨識的已知漏洞,但不代表網站完全沒有風險。網站仍需要定期更新、定期掃描,並在開發階段做好資安設計。
定期掃描,持續守護網站安全
看懂弱點掃描報告,才能依照風險高低安排修補,讓資源用在最重要的地方。如果你想了解網站目前的資安狀況,或需要協助解讀與修補掃描報告,歡迎聯絡我們,我們提供免費的線上諮詢。
(本文初稿由 AI 協助整理)